Mittelstandspresse
02.11.2026
KI-Kompetenz nach dem Digital Omnibus: Was Art. 4 KI-Verordnung jetzt verlangt
Förderpflicht statt Kompetenzgarantie: wie Unternehmen Art. 4 neu umsetzen, die KI-Kennzeichnungspflicht ab Dezember 2026 einordnen und Hochrisiko-Fristen planen.
Unterföhring bei München, 02.11.2026 (PresseBox) - Rechtsstand: 30. Oktober 2026. Der Beitrag ersetzt keine institutsindividuelle rechtliche Prüfung.
KI-Kompetenz ist die erste Pflicht der europäischen KI-Verordnung, die bereits gilt, und zugleich eine der ersten, die der Gesetzgeber wieder geändert hat. Seit dem 27. Juli 2026 ist der sogenannte Digital Omnibus zur KI in Kraft. Er formuliert Art. 4 der KI-Verordnung neu: Anbieter und Betreiber von KI-Systemen müssen nicht mehr „nach besten Kräften sicherstellen“, dass ihr Personal über ein „ausreichendes Maß“ an KI-Kompetenz verfügt, sondern Maßnahmen ergreifen, um deren Entwicklung zu unterstützen (Art. 4 Abs. 1 KI-VO n. F.).
In der Praxis wird die Änderung teilweise als Entwarnung gelesen. Das greift zu kurz. Die Pflicht bleibt bestehen, sie gilt für jede Organisation, die etwa einen Chatbot, ein Übersetzungswerkzeug oder eine KI-gestützte Auswertung beruflich einsetzt, und sie ist seit Ende Juli 2026 einer konkreten Aufsichtsbehörde zugeordnet. Für Kreditinstitute, Versicherer und andere Finanzunternehmen ist das die Bundesanstalt für Finanzdienstleistungsaufsicht (BaFin).
Gleichzeitig verschiebt der Omnibus die Fristen für Hochrisiko-KI-Systeme und setzt einen neuen Stichtag für die maschinenlesbare Kennzeichnung KI-generierter Inhalte. Wer KI-Kompetenz, Transparenzpflichten und die Vorbereitung auf Hochrisiko-Anwendungen jetzt in einem gemeinsamen Rahmen organisiert, vermeidet doppelte Strukturen und kann im Prüfungsfall belegen, was wann für wen getan wurde.
Was der Digital Omnibus an Art. 4 KI-Verordnung tatsächlich ändert
Grundlage ist die Verordnung (EU) 2024/1689 zur Festlegung harmonisierter Vorschriften für künstliche Intelligenz (KI-Verordnung, KI-VO; englisch EU AI Act). Ihre Kapitel I und II, also die allgemeinen Bestimmungen einschließlich Art. 4 und die verbotenen Praktiken nach Art. 5, gelten seit dem 2. Februar 2025; die übrigen Bestimmungen gelten grundsätzlich seit dem 2. August 2026 (Art. 113 KI-VO). Geändert wurde die KI-VO durch die Verordnung (EU) 2026/1744 vom 8. Juli 2026, veröffentlicht im Amtsblatt am 24. Juli 2026 und am dritten Tag danach, dem 27. Juli 2026, in Kraft getreten (Art. 4 VO (EU) 2026/1744).
Der neue Art. 4 Abs. 1 KI-VO verpflichtet Anbieter und Betreiber, Maßnahmen zu ergreifen, um die Entwicklung der KI-Kompetenz ihres Personals und anderer Personen zu unterstützen, die in ihrem Auftrag mit dem Betrieb und der Nutzung von KI-Systemen befasst sind. Zu berücksichtigen bleiben technische Kenntnisse, Erfahrung, Aus- und Fortbildung, der Einsatzkontext und die Personen, bei denen die Systeme eingesetzt werden. Neu ist der ausdrückliche Satz, dass die Pflicht nicht dazu verpflichtet, für irgendeine Person ein bestimmtes Niveau an KI-Kompetenz zu garantieren.
Ebenfalls neu sind zwei Unterstützungsaufträge an die öffentliche Hand. Kommission und Mitgliedstaaten fördern die Bemühungen der Unternehmen, insbesondere kleiner und mittlerer Unternehmen (KMU); die Kommission veröffentlicht dazu praktische Beispiele auf ihrer zentralen Informationsplattform (Art. 4 Abs. 2 KI-VO n. F.). Das Europäische Gremium für Künstliche Intelligenz nimmt Empfehlungen an, die sich an europäischen Kompetenzrahmen orientieren (Art. 4 Abs. 3 KI-VO n. F.). Die Begriffsbestimmung bleibt unverändert: KI-Kompetenz umfasst Fähigkeiten, Kenntnisse und Verständnis, um KI-Systeme sachkundig einzusetzen und sich ihrer Chancen, Risiken und möglichen Schäden bewusst zu sein (Art. 3 Nr. 56 KI-VO).
Nach Einschätzung von S+P Compliance verschiebt die Neufassung den Prüfungsmaßstab vom Ergebnis zum Prozess. Ob einzelne Beschäftigte ein bestimmtes Niveau erreichen, ist nicht mehr der Kern. Entscheidend ist, ob das Unternehmen geeignete, auf Rolle und Risiko zugeschnittene Maßnahmen geplant, durchgeführt und fortgeschrieben hat. Genau dafür braucht es Nachweise.
Neue Fristen für Kennzeichnungspflicht, Verbote und Hochrisiko-KI
Für die Planung sind vier Stichtage maßgeblich, die der Omnibus neu gefasst oder ergänzt hat:
Seit dem 2. August 2026 gelten die Transparenzpflichten nach Art. 50 KI-VO, etwa die Offenlegung von Deepfakes und von KI-generierten Texten zu Angelegenheiten von öffentlichem Interesse durch Betreiber (Art. 50 Abs. 4 KI-VO).
Bis zum 2. Dezember 2026 müssen Anbieter generativer KI-Systeme, die vor dem 2. August 2026 in Verkehr gebracht wurden, die maschinenlesbare Kennzeichnung nach Art. 50 Abs. 2 KI-VO umsetzen (Art. 111 Abs. 4 KI-VO n. F.). Ab demselben Tag gelten die neu eingefügten Verbote nicht einvernehmlicher intimer Inhalte und von Darstellungen sexuellen Kindesmissbrauchs (Art. 5 Abs. 1 Buchst. ba und bb in Verbindung mit Art. 113 Abs. 3 Buchst. a KI-VO n. F.).
Ab dem 2. Dezember 2027 gelten die Anforderungen an Hochrisiko-KI-Systeme nach Art. 6 Abs. 2 in Verbindung mit Anhang III, darunter die Kreditwürdigkeitsprüfung natürlicher Personen sowie Risikobewertung und Preisbildung in der Lebens- und Krankenversicherung (Art. 113 Abs. 3 Buchst. c KI-VO n. F.).
Ab dem 2. August 2028 gelten sie für Hochrisiko-KI-Systeme nach Art. 6 Abs. 1 in Verbindung mit Anhang I, also für KI als Sicherheitsbauteil regulierter Produkte.
Für die KI-Kennzeichnungspflicht gibt es zudem einen freiwilligen Umsetzungsrahmen. Der Praxisleitfaden zur Transparenz KI-generierter Inhalte wurde am 10. Juni 2026 veröffentlicht und von der Kommission am 9. Juli 2026 als angemessen eingestuft; er adressiert Art. 50 Abs. 2, 4 und 5 KI-VO (Bundesnetzagentur, Praxisleitfaden). Seine Anwendung ist freiwillig, die Transparenzpflichten selbst sind verbindlich. Wer den Leitfaden nicht nutzt, muss die Angemessenheit seiner eigenen Maßnahmen nachweisen können.
Wer KI-Kompetenz in Deutschland beaufsichtigt
Die nationale Zuständigkeit regelt das Gesetz zur Durchführung der KI-Verordnung vom 22. Juli 2026, dessen Artikel 1 das KI-Marktüberwachungs- und Innovationsförderungsgesetz (KI-MIG) enthält. Es wurde am 28. Juli 2026 im Bundesgesetzblatt verkündet (BGBl. 2026 I Nr. 223) und ist am 29. Juli 2026 in Kraft getreten. Die Bundesnetzagentur ist zentrale Anlaufstelle nach Art. 70 Abs. 2 KI-VO und allgemeine Marktüberwachungsbehörde.
Für Finanzunternehmen, die von der BaFin oder der Europäischen Zentralbank (EZB) beaufsichtigt werden, ist die BaFin Marktüberwachungsbehörde (§ 2 Abs. 3 KI-MIG). Nach ihrer eigenen Darstellung überwacht sie derzeit die Einhaltung der Verbote nach Art. 5, der Transparenzpflichten nach Art. 50 und der Pflicht zur KI-Kompetenz nach Art. 4 KI-VO; ab dem 2. Dezember 2027 kommen die Hochrisiko-Anwendungen nach Anhang III Nr. 5 Buchst. b und c hinzu (BaFin, KI-Marktüberwachung). Art. 4 erfasst nach Auffassung der BaFin grundsätzlich alle Personen, die KI-Systeme betreiben oder nutzen. Die fachliche Einordnung, was die Marktüberwachung durch die BaFin für Banken und Versicherer bedeutet, sollte daher mit der Aufsichtsplanung des Hauses verbunden werden.
Bei der Sanktionierung ist zu unterscheiden. Art. 99 Abs. 3 bis 5 KI-VO enthält Bußgeldrahmen für Verbote, für bestimmte Betreiber- und Anbieterpflichten einschließlich Art. 50 sowie für unrichtige Auskünfte. Die nationalen Bußgeldtatbestände in § 15 KI-MIG betreffen Informationspflichten, die Grundrechte-Folgenabschätzung und das Erläuterungsrecht nach Art. 86 KI-VO. Einen ausdrücklichen Bußgeldtatbestand für Art. 4 KI-VO enthält keine der beiden Vorschriften. Die Bundesnetzagentur weist allerdings darauf hin, dass fehlende KI-Kompetenz als Verletzung der Sorgfaltspflicht angesehen werden kann, insbesondere wenn ein Schaden entsteht.
Als Empfehlungen ohne Bindungswirkung sind zwei Veröffentlichungen einzuordnen. Die Bundesnetzagentur beschreibt drei Grundsteine: Bedarf ermitteln, Maßnahmen gestalten sowie dokumentieren, evaluieren und auffrischen. Nicht vorgeschrieben sind danach standardisierte Trainings, externe Zertifizierungen oder ein KI-Beauftragter (Bundesnetzagentur, KI-Kompetenz). Die BaFin-Orientierungshilfe zu IKT-Risiken beim Einsatz von KI vom 18. Dezember 2025 ordnet KI-Anwendungen in die Anforderungen der Verordnung (EU) 2022/2554 über die digitale operationale Resilienz im Finanzsektor (DORA) ein und ist ebenfalls nicht verbindlich.
Wie verbreitet KI-Nutzung laut amtlichen Daten ist
Nach der Erhebung zur Nutzung von Informations- und Kommunikationstechnologien des Statistischen Bundesamts (Destatis) setzten 2025 26 % der Unternehmen mit mindestens zehn Beschäftigten KI ein, nach 20 % im Jahr 2024 und 12 % im Jahr 2023. Bei Unternehmen mit 250 und mehr Beschäftigten lag der Anteil bei 57 %, bei 50 bis 249 Beschäftigten bei 36 % und bei 10 bis 49 Beschäftigten bei 23 % (Destatis, IKT-Erhebung 2025). Unter den Unternehmen, die einen KI-Einsatz erwogen, KI aber nicht nutzten, nannten 72 % fehlendes Wissen als Grund, 62 % Unklarheit über rechtliche Folgen und 60 % Bedenken beim Datenschutz.
Für die Finanzwirtschaft liefert die Deutsche Bundesbank höhere Werte. Im Finanzstabilitätsbericht 2025 gaben auf Basis der Unternehmensbefragung des zweiten Quartals 2025 mit rund 7.290 teilnehmenden Unternehmen 44 % an, KI zu nutzen, nach 26 % im Vorjahr; im Finanz- und Versicherungssektor waren es 54 %. Weniger bedeutende Institute setzen KI nach einer Umfrage von BaFin und Bundesbank unter 152 Instituten zum Jahresende 2024 überwiegend in unterstützenden Prozessen ein (Bundesbank, Finanzstabilitätsbericht 2025). Die BaFin verweist zudem auf Daten der Europäischen Bankenaufsichtsbehörde (EBA), nach denen der Anteil bedeutender Institute mit Nutzung generativer KI von rund 40 % Ende 2024 auf über 60 % im ersten Quartal 2025 stieg (BaFin, Risiken im Fokus 2026).
Belastbare amtliche Daten dazu, wie viele Unternehmen Maßnahmen zur KI-Kompetenz eingeführt haben, fehlen. Ebenso liegen bislang keine veröffentlichten Zahlen zu Prüfungen oder Maßnahmen der Marktüberwachungsbehörden nach Art. 4 KI-VO vor. Die Zahlen zeigen aber zweierlei: Die Nutzung wächst schneller als die organisatorische Begleitung, und fehlendes Wissen ist der häufigste Hemmschuh. Beides spricht dafür, KI-Kompetenz nicht als Einmalschulung, sondern als laufenden Steuerungsprozess zu behandeln.
KI-Kompetenz als Steuerungsaufgabe der Geschäftsleitung
Ausgangspunkt ist ein vollständiges KI-Inventar. Es erfasst alle eingesetzten KI-Systeme einschließlich in Standardsoftware eingebetteter Funktionen und privat beschaffter Werkzeuge, die dienstlich genutzt werden, mit Einsatzzweck, verantwortlicher Stelle und der eigenen Rolle als Anbieter oder Betreiber. Ohne dieses Inventar lässt sich weder der Kreis der nach Art. 4 KI-VO einzubeziehenden Personen bestimmen noch erkennen, wo Kennzeichnungs- oder künftige Hochrisiko-Pflichten entstehen.
Die Verantwortung liegt bei der Geschäftsleitung. Sie legt fest, wer Inventar und Kompetenzprogramm führt, welche Funktionen beteiligt sind und in welchem Turnus berichtet wird. Bewährt hat sich eine fachlich verantwortliche Stelle mit Mandat, die Informationssicherheit, Datenschutz, Compliance-Funktion und Personalentwicklung koordiniert. Ein KI-Beauftragter ist nach Art. 4 KI-VO nicht vorgeschrieben, die Funktion kann aber als organisatorische Lösung sinnvoll sein. Für Geschäftsführer und Prokuristen gehört dazu, die eigene Rolle bei der Freigabe von KI-Anwendungen und bei der Überwachung ihrer Risiken zu kennen.
Bei Finanzunternehmen sollte das Programm mit den Pflichten aus DORA verzahnt werden. Art. 13 Abs. 6 DORA verlangt Programme zur Sensibilisierung für IKT-Sicherheit und Schulungen zur digitalen operationalen Resilienz für alle Beschäftigten und die Leitungsebene. Inhalte zu KI-Risiken, Datenabfluss und Prompt-Sicherheit lassen sich dort integrieren, statt einen zweiten Schulungsstrang aufzubauen. Die laufenden Entwicklungen dazu werden in einem Update zu DORA regelmäßig aufgegriffen.
Rollenbasierte Maßnahmen, Kennzahlen und Nachweise
Die Maßnahmen richten sich nach Rolle und Risiko, wie es Art. 4 Abs. 1 KI-VO mit dem Verweis auf Kenntnisse, Erfahrung und Einsatzkontext vorgibt. Sinnvoll ist eine Stufung:
Basiswissen für alle Nutzenden: Funktionsweise, typische Fehlerbilder, Umgang mit vertraulichen Daten, interne Nutzungsregeln.
Vertiefung für Fachbereiche mit entscheidungsnahen Anwendungen, etwa Kreditprozesse, Geldwäscheprävention oder Kundenkommunikation, einschließlich der Offenlegungspflichten nach Art. 50 Abs. 4 KI-VO.
Spezialwissen für Entwicklung, IT und Kontrollfunktionen: Modellrisiken, Tests, Protokollierung, Lieferantensteuerung und, bei eigenen generativen Anwendungen, die Kennzeichnung nach Art. 50 Abs. 2 KI-VO.
Leitungswissen für Geschäftsleitung und Führungskräfte: Rollen nach der KI-VO, Risikoappetit, Freigabeentscheidungen und Berichtswesen.
Externe Personen, die im Auftrag des Unternehmens KI-Systeme bedienen, etwa Dienstleister oder Leiharbeitskräfte, sind nach dem Wortlaut einzubeziehen. Hier genügen häufig vertragliche Zusicherungen und Nachweise des Dienstleisters.
Als Kennzahlen eignen sich die Abdeckungsquote je Zielgruppe, der Anteil neuer KI-Anwendungen mit abgeschlossener Einweisung vor Produktivsetzung, die Zahl gemeldeter Fehlnutzungen sowie offene Feststellungen aus Kontrollen. Die Bundesnetzagentur empfiehlt, Art der Maßnahme, inhaltlichen und zeitlichen Umfang sowie die teilnehmenden Personen zu dokumentieren. Hinzu kommen nach Einschätzung von S+P Compliance die Bedarfsanalyse, die Begründung der Stufung und die Wirksamkeitsauswertung. Diese Unterlagen sollten so geführt werden, dass sie einer Anfrage der BaFin oder der Bundesnetzagentur ohne Aufbereitung standhalten.
Proportionalität ist ausdrücklich angelegt. Ein kleines Wertpapierinstitut, das lediglich einen Textassistenten nutzt, kann mit einer Nutzungsrichtlinie, einer kurzen Pflichtschulung und einer jährlichen Aktualisierung auskommen. Ein Institut, das KI in der Kreditwürdigkeitsprüfung einsetzt oder plant, sollte das Kompetenzprogramm bereits jetzt auf die Hochrisiko-Anforderungen ab dem 2. Dezember 2027 ausrichten, insbesondere auf die menschliche Aufsicht nach Art. 26 Abs. 2 KI-VO, die geschultes und befugtes Personal voraussetzt.
Prüfliste für die KI-Kompetenz im Unternehmen
Liegt ein aktuelles KI-Inventar mit Einsatzzweck, Verantwortlichen und Rolle als Anbieter oder Betreiber vor?
Ist die Zuständigkeit für das Kompetenzprogramm durch die Geschäftsleitung festgelegt und dokumentiert?
Gibt es eine Bedarfsanalyse je Zielgruppe, die Kenntnisse, Erfahrung und Einsatzkontext berücksichtigt (Art. 4 Abs. 1 KI-VO)?
Sind externe Personen, die im Auftrag KI-Systeme nutzen, erfasst und vertraglich eingebunden?
Sind Offenlegungspflichten nach Art. 50 Abs. 4 KI-VO in Kommunikationsprozessen verankert?
Ist geklärt, ob eigene generative Anwendungen bis zum 2. Dezember 2026 maschinenlesbar zu kennzeichnen sind (Art. 111 Abs. 4 KI-VO)?
Sind Schulungsinhalte zu KI mit dem Programm nach Art. 13 Abs. 6 DORA abgestimmt?
Werden Art, Umfang, Teilnehmende und Wirksamkeit der Maßnahmen dokumentiert und mindestens jährlich überprüft?
Erhält die Geschäftsleitung regelmäßig einen Bericht mit Kennzahlen und offenen Punkten?
Sind mögliche Hochrisiko-Anwendungen nach Anhang III Nr. 5 identifiziert und mit einem Fahrplan bis Dezember 2027 versehen?
Warum die neue KI-Kompetenz-Pflicht mehr Dokumentation verlangt, nicht weniger
Die Neufassung von Art. 4 KI-VO nimmt den Unternehmen eine nicht erfüllbare Ergebnisgarantie ab. Sie ersetzt sie durch eine Pflicht, deren Erfüllung sich fast ausschließlich über Nachweise zeigt: Bedarf, Maßnahmen, Teilnahme, Auswertung. Mit der klaren Zuständigkeit von BaFin und Bundesnetzagentur ist zudem absehbar, dass diese Nachweise angefragt werden, auch wenn bisher keine veröffentlichten Prüfungszahlen vorliegen.
Für die kommenden Monate empfiehlt sich eine Reihenfolge: zuerst Inventar und Zuständigkeiten, dann die Kennzeichnungsfragen vor dem 2. Dezember 2026, anschließend der Fahrplan für Hochrisiko-Anwendungen. Zu beobachten bleiben die praktischen Beispiele der Kommission nach Art. 4 Abs. 2 KI-VO und die Empfehlungen des KI-Gremiums, die den Maßstab für angemessene Maßnahmen weiter konkretisieren dürften. Die Verantwortung dafür liegt nicht allein bei IT oder Personalentwicklung, sondern auch bei der Compliance-Funktion.
Häufige Fragen zu KI-Kompetenz
Gilt die Pflicht zur KI-Kompetenz nach dem Digital Omnibus noch?
Ja. Art. 4 KI-VO gilt seit dem 2. Februar 2025 und wurde durch die Verordnung (EU) 2026/1744 mit Wirkung zum 27. Juli 2026 neu gefasst, nicht gestrichen. Anbieter und Betreiber müssen weiterhin Maßnahmen ergreifen, um die Entwicklung der KI-Kompetenz ihres Personals zu unterstützen. Entfallen ist lediglich die Pflicht, ein ausreichendes Kompetenzniveau sicherzustellen.
Wer muss in Maßnahmen zur KI-Kompetenz einbezogen werden?
Einbezogen werden das eigene Personal und andere Personen, die im Auftrag des Unternehmens mit Betrieb und Nutzung von KI-Systemen befasst sind, etwa Dienstleister oder Leiharbeitskräfte. Die BaFin geht davon aus, dass Art. 4 grundsätzlich alle Personen erfasst, die KI-Systeme betreiben oder nutzen. Umfang und Tiefe richten sich nach Rolle, Vorkenntnissen und Einsatzkontext.
Wie lässt sich KI-Kompetenz gegenüber der Aufsicht nachweisen?
Die KI-VO schreibt kein Format und keine Zertifizierung vor. Die Bundesnetzagentur empfiehlt, Art der Maßnahmen, inhaltlichen und zeitlichen Umfang sowie die teilnehmenden Personen zu dokumentieren. Ergänzend sollten Bedarfsanalyse, Zielgruppenstufung, Wirksamkeitsauswertung und Berichte an die Geschäftsleitung vorliegen, damit die Angemessenheit der Maßnahmen nachvollziehbar ist.
Was ändert sich am 2. Dezember 2026 bei der KI-Kennzeichnungspflicht?
Anbieter generativer KI-Systeme, die vor dem 2. August 2026 in Verkehr gebracht wurden, müssen bis zum 2. Dezember 2026 die maschinenlesbare Kennzeichnung nach Art. 50 Abs. 2 KI-VO umsetzen. Für Betreiber gelten die Offenlegungspflichten nach Art. 50 Abs. 4 bereits seit dem 2. August 2026. Am selben Dezembertag greifen neue Verbote nach Art. 5.
Welche Behörde prüft KI-Kompetenz bei Banken und Versicherern?
Für Finanzunternehmen, die von der BaFin oder der EZB beaufsichtigt werden, ist nach § 2 Abs. 3 KI-MIG die BaFin Marktüberwachungsbehörde. Sie überwacht derzeit Art. 4, Art. 5 und Art. 50 KI-VO. Für andere Unternehmen ist grundsätzlich die Bundesnetzagentur zuständig, die zugleich zentrale Anlaufstelle und KI-Service-Desk für Fragen zur Umsetzung ist.
Drohen Bußgelder bei fehlender KI-Kompetenz?
Weder Art. 99 Abs. 3 bis 5 KI-VO noch § 15 KI-MIG enthalten einen ausdrücklichen Bußgeldtatbestand für Art. 4 KI-VO. Die Marktüberwachungsbehörden können jedoch Nachweise anfordern und Maßnahmen verlangen. Zudem kann fehlende KI-Kompetenz nach Hinweis der Bundesnetzagentur als Sorgfaltspflichtverletzung gewertet werden, etwa bei Schäden durch fehlerhafte KI-Nutzung.
Quellen
Verordnung (EU) 2024/1689 des Europäischen Parlaments und des Rates vom 13. Juni 2024 zur Festlegung harmonisierter Vorschriften für künstliche Intelligenz (KI-Verordnung), Amtsblatt der Europäischen Union L vom 12. Juli 2024, Art. 3, 4, 5, 26, 50, 99, 111 und 113: Verordnung (EU) 2024/1689 bei EUR-Lex.
Verordnung (EU) 2026/1744 vom 8. Juli 2026 zur Änderung der Verordnung (EU) 2024/1689 (Digital Omnibus zur KI), Amtsblatt der Europäischen Union L vom 24. Juli 2026: Verordnung (EU) 2026/1744 bei EUR-Lex.
Verordnung (EU) 2022/2554 über die digitale operationale Resilienz im Finanzsektor (DORA), Art. 13 Abs. 6, Amtsblatt der Europäischen Union L 333 vom 27. Dezember 2022: Verordnung (EU) 2022/2554 bei EUR-Lex.
Gesetz zur Durchführung der Verordnung (EU) 2024/1689 vom 22. Juli 2026, Artikel 1: KI-Marktüberwachungs- und Innovationsförderungsgesetz (KI-MIG), Bundesgesetzblatt 2026 I Nr. 223 vom 28. Juli 2026: Regelungstext im Bundesgesetzblatt.
KI-Marktüberwachung, Bundesanstalt für Finanzdienstleistungsaufsicht, abgerufen am 30. Oktober 2026: Zuständigkeit der BaFin nach der KI-Verordnung.
Orientierungshilfe zu IKT-Risiken beim Einsatz von KI in Finanzunternehmen, Bundesanstalt für Finanzdienstleistungsaufsicht, 18. Dezember 2025: BaFin-Orientierungshilfe zu KI und IKT-Risiken.
Risiken im Fokus 2026, Trend Digitalisierung, Bundesanstalt für Finanzdienstleistungsaufsicht, abgerufen am 30. Oktober 2026: BaFin-Einschätzung zur KI-Nutzung im Finanzsektor.
KI-Kompetenz, Bundesnetzagentur, abgerufen am 30. Oktober 2026: Hinweise der Bundesnetzagentur zur KI-Kompetenz nach Art. 4.
Praxisleitfaden für die Transparenz KI-generierter Inhalte, Bundesnetzagentur, abgerufen am 30. Oktober 2026: Einordnung des Praxisleitfadens zu Art. 50.
Bundesnetzagentur übernimmt zentrale Rolle bei der KI-Aufsicht, Pressemitteilung, Bundesnetzagentur, 29. Juli 2026: Pressemitteilung zum Inkrafttreten des KI-MIG.
Unternehmen, die Künstliche Intelligenz nutzen, IKT-Erhebung 2025, Statistisches Bundesamt, Stand 24. November 2025: Destatis-Tabelle zur KI-Nutzung in Unternehmen.
Gründe gegen die Nutzung von Künstlicher Intelligenz, Tabelle 52911-0005, Statistisches Bundesamt, abgerufen am 30. Oktober 2026: GENESIS-Tabelle zu Hemmnissen der KI-Nutzung.
Finanzstabilitätsbericht 2025, Deutsche Bundesbank, November 2025: Stabilitätslage im deutschen Finanzsystem.
Über S+P Compliance
S+P Compliance ist eine Compliance-Beratung mit Sitz in München und unterstützt von der BaFin beaufsichtigte Institute bei regulatorischen und organisatorischen Aufgaben. Das Haus übernimmt ausgelagerte Kontrollfunktionen, darunter Geldwäscheprävention, MaRisk-Compliance und Interne Revision. S+P Compliance betreibt ein nach ISO/IEC 27001:2022 zertifiziertes Informationssicherheitsmanagementsystem. Zum fachlichen Weiterbildungsangebot des S+P Unternehmerforums gehören Seminare zur KI-Compliance nach der KI-Verordnung, zur digitalen operationalen Resilienz nach DORA und für Geschäftsführer. Die Angebote richten sich an Geschäftsleitungen sowie Fach- und Führungskräfte regulierter Unternehmen.
Ansprechpartner
Cassedy Brose
Datei-Anlagen:

(466 kB)
1637327.attachment
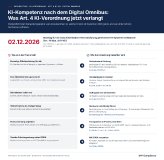
Infografik zu Art. 4 KI-Verordnung: sechs typische Umsetzungslücken und belastbare Lösungen. Rollenbasierte Stufung statt Einheitsschulung, vollständiges KI-Inventar, Einbeziehung von Dienstleistern, Nachweise nach den Hinweisen der Bundesnetzagentur, Transparenz nach Art. 50 KI-VO mit Stichtag 2. Dezember 2026 und Verzahnung mit dem Schulungsprogramm nach Art. 13 Abs. 6 DORA. Rechtsstand 30. Oktober 2026.
- Mehr Infos zu dieser Meldung unter www.pressebox.de
- zurück zur Übersicht