Mittelstandspresse
01.10.2026
NIS 2.0 im Krankenhaus: Was muss die Geschäftsleitung bis zum Jahresende im Blick haben?
Wo steht das eigene Krankenhaus im Hinblick auf die Umsetzung der NIS 2.0?
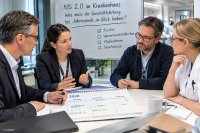
Darmstadt, 01.10.2026 (PresseBox) - NIS 2.0 ist im Krankenhaus längst kein Zukunftsthema mehr. Das deutsche Umsetzungsgesetz gilt bereits seit dem 6. Dezember 2025. Für betroffene Einrichtungen sind damit konkrete Anforderungen zu erfüllen und die Geschäftsleitung ist in der Verantwortung.
Jetzt, Anfang Oktober 2026, stellt sich deshalb eine andere Frage: Wo steht das eigene Krankenhaus im Hinblick auf die Umsetzung der NIS 2.0? Und was muss bis zum Jahresende noch erreicht werden?
Für die Geschäftsleitung geht es dabei nicht darum, im Dezember eine möglichst lange Liste erledigter Einzelmaßnahmen vorlegen zu können. Entscheidend ist vor allem ein belastbarer Gesamtüberblick. Die Leitung muss wissen, welche Risiken bestehen, welche Maßnahmen bereits wirken und wo noch Handlungsbedarf besteht.
Ist NIS 2.0 bereits in der Organisation angekommen?
Ein erster Blick sollte sich auf die Organisation richten. Wer trägt im Krankenhaus die Verantwortung für die Umsetzung? Sind Aufgaben und Zuständigkeiten eindeutig geregelt? Gibt es einen Informationssicherheitsbeauftragten oder eine vergleichbare Funktion? Ist geklärt, wie IT, Medizintechnik, Qualitätsmanagement, Datenschutz, Risikomanagement und Geschäftsleitung zusammenarbeiten?
NIS 2.0 verlangt mehr als technische Schutzmaßnahmen. Das Gesetz fordert geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen. Die Einhaltung muss dokumentiert werden.
Damit wird Informationssicherheit zu einer Aufgabe der gesamten Organisation. Die Geschäftsleitung kann diese Verantwortung nicht einfach an die IT-Abteilung delegieren. Nach § 38 BSIG muss sie die erforderlichen Maßnahmen umsetzen und deren Umsetzung überwachen. Außerdem besteht eine regelmäßige Schulungspflicht für die Geschäftsleitung. Wurde dem schon entsprochen?
Bis Jahresende sollte deshalb klar sein, wer welche Verantwortung trägt und wie die Geschäftsleitung regelmäßig über den Fortschritt informiert wird.
Wie belastbar ist die eigene Risikobewertung?
Der nächste Blick sollte dann auf die vorhandenen Risiken gehen. Ein Krankenhaus kennt seine besonders kritischen Systeme und Prozesse. Dazu gehören beispielsweise das Krankenhausinformationssystem, die Abläufe der Patientenversorgung, zentrale Kommunikationswege oder die Systeme der Medizintechnik.
Die entscheidende Frage dabei lautet: Sind diese Risiken auch systematisch bewertet und dokumentiert?
§30 BSIG nennt zehn Bereiche, die das Risikomanagement mindestens abdecken muss. Dazu gehören unter anderem die Risikoanalyse, der Umgang mit Sicherheitsvorfällen, die Notfallvorsorge und Wiederherstellung, die Lieferkettensicherheit, das Schwachstellenmanagement, die Schulung und Sensibilisierung sowie der Zugriffsschutz und die Mehrfaktor Authentisierung.
Bis zum Jahresende sollte deshalb keine reine Sammlung technischer Einzelmaßnahmen vorliegen. Gefragt ist ein nachvollziehbarer Zusammenhang zwischen Risiko, Maßnahme, Verantwortlichkeit und Wirksamkeit.
Genau hier zeigt sich häufig, ob NIS 2.0 im Krankenhaus bereits gelebt wird oder noch überwiegend auf dem Papier steht.
Funktionieren die Prozesse auch im Ernstfall?
Ein weiterer wichtiger Punkt ist der Umgang mit Sicherheitsvorfällen. Ein Krankenhaus muss nicht nur verhindern, dass ein Angriff erfolgreich ist. Es muss auch vorbereitet sein, wenn ein Vorfall eintritt.
Wer erkennt einen Vorfall? Wer entscheidet über die nächsten Schritte?
Wer informiert die Geschäftsleitung?
Wer übernimmt die Kommunikation mit externen Stellen?
Wie wird die Versorgung aufrechterhalten, wenn zentrale IT-Systeme ausfallen?
Auch Backups und Wiederherstellung gehören ausdrücklich zum gesetzlichen Risikomanagement. Gleiches gilt für das Krisenmanagement.
Bis Jahresende sollte deshalb nicht nur ein Notfallhandbuch existieren. Die wesentlichen Abläufe müssen bekannt sein und möglichst auch praktisch erprobt werden. Eine Übung kann dabei mehr Erkenntnisse liefern als viele Seiten Dokumentation.
Sind Dienstleister und Lieferketten ausreichend berücksichtigt?
Die Krankenhäuser und Klinikgruppen sind stark von externen Dienstleistern abhängig. Die Hersteller von Krankenhaussoftware, Cloud-Dienste, Medizintechnik-Konzerne, Rechenzentren und spezialisierte IT-Anbieter sind Teil der Versorgungskette.
NIS 2.0 nimmt deshalb auch die Sicherheit der Lieferkette in den Blick. Die Geschäftsleitung sollte zum Jahresende wissen, welche externen Partner für die kritischen Prozesse besonders relevant sind. Ebenso wichtig ist die Frage, ob Sicherheitsanforderungen vertraglich geregelt sind und wie das Krankenhaus mit Risiken bei Dienstleistern umgeht. Gerade bei langjährigen Verträgen lohnt sich ein sehr genauer Blick. Nicht jede schon lange bestehende Vereinbarung erfüllt automatisch die heutigen, aktuellen Anforderungen.
Ist die Geschäftsleitung selbst ausreichend vorbereitet?
Dieser Punkt wird häufig unterschätzt. NIS 2.0 richtet sich ausdrücklich auch an die Leitungsebene! Die Geschäftsleitung muss über ausreichende Kenntnisse verfügen, um Risiken und Risikomanagement-Maßnahmen beurteilen zu können. Dafür sieht § 38 BSIG eine regelmäßige Schulung vor.
Das BSI hat seine Empfehlungen für Geschäftsleitungsschulungen 2026 aktualisiert. Sie geben Hinweise zu den erforderlichen Inhalten und zum Verständnis für die Notwendigkeit der Schulung. Eine solche Schulung sollte deshalb nicht als Pflichttermin verstanden werden. Sie sollte der Geschäftsleitung helfen, die richtigen Fragen zu stellen und Entscheidungen zur Informationssicherheit auf einer belastbaren Grundlage zu treffen.
Was sollte Ende Dezember auf dem Tisch liegen?
Zum Jahresende sollte die Geschäftsleitung ein klares Bild haben. Dazu gehören eine aktuelle Bewertung der wesentlichen Risiken, definierte Verantwortlichkeiten, dokumentierte Sicherheitsmaßnahmen und auch ein Überblick über noch offene Lücken.
Ebenso wichtig ist ein realistischer Maßnahmenplan. Nicht jede Schwachstelle lässt sich innerhalb weniger Wochen beseitigen. Entscheidend ist, dass offene Punkte bekannt sind, nach ihrem Risiko priorisiert werden und eine verantwortliche Person sowie ein realistischer Zeitplan feststehen.
Auch die Nachweise sollten stimmen. Denn Informationssicherheit muss nicht nur funktionieren. Sie muss im Bedarfsfall auch nachvollziehbar belegt werden können.
Der Jahreswechsel ist kein Ziel. Er ist ein Prüfpunkt.
NIS 2.0 endet nicht am 31. Dezember. Cybersicherheit ist eine dauerhafte Managementaufgabe. Die Risiken verändern sich, Systeme werden ersetzt, neue Anwendungen kommen hinzu und Abhängigkeiten von bestehenden und neuen Dienstleistern wachsen.
Deshalb sollte die Geschäftsleitung den Jahreswechsel als festen Prüfpunkt nutzen.
Wo stehen wir heute?
Was funktioniert bereits zuverlässig?
Wo bestehen noch relevante Risiken?
Welche Entscheidungen müssen im kommenden Jahr getroffen werden?
Wer diese Fragen Ende 2026 beantworten kann, hat mehr erreicht als eine formale Erfüllung einzelner Anforderungen. Dann ist NIS 2.0 tatsächlich in der Organisation angekommen.
Adiccon unterstützt Krankenhäuser und Klinikgruppen dabei, den aktuellen Stand zu bewerten, offene Handlungsfelder zu identifizieren und die nächsten Schritte strukturiert umzusetzen. Zudem führen wir die für die Geschäftsführungen erforderlichen NIS 2.0-Schulungen durch. Es geht dabei immer darum, die Informationssicherheit wirksam in der Organisation, in den Prozessen und als Führungsverantwortung zu verankern.
Wenn Sie mehr darüber wissen möchten, wie wir Sie bei dieser wichtigen Thematik konkret unterstützen können, dann nehmen Sie Kontakt zu uns auf: walter.schaefer@adiccon.de oder mobil unter 0160 90997764.
Ansprechpartner
Walter Schäfer
+49 (6151) 500777-88
+49 (6151) 500777-99
Über Adiccon GmbH:
Der Name Adiccon steht für "Advanced IT & Communications Consulting". Adiccon - seit 2005 erfolgreich am Markt - bietet Hersteller- und Lösungs-unabhängige Beratungs- und Dienstleistungen beim Einsatz der Informations- und Telekommunikationstechnologie für Großanwender, Mittelstand sowie für das Gesundheitswesen.
Datei-Anlagen:

(2 MB)
1631657.attachment
Zum Jahresende 2026 sollte die Geschäftsleitung ein klares Bild haben.
- Mehr Infos zu dieser Meldung unter www.pressebox.de
- zurück zur Übersicht